
Судовой интернет для пользователей и служебный обмен: как задать требования к разделению
На судне один путь доступа в интернет может обслуживать пользовательские устройства и служебные приложения. Это не означает, что всем участникам нужен одинаковый доступ к внутренним системам. До выбора сетевого решения полезно определить группы, необходимые взаимодействия и проверяемые ограничения. Название отдельной беспроводной сети само по себе не доказывает изоляцию, защищённость или устойчивость служебного обмена.
Начать с групп и конкретных задач
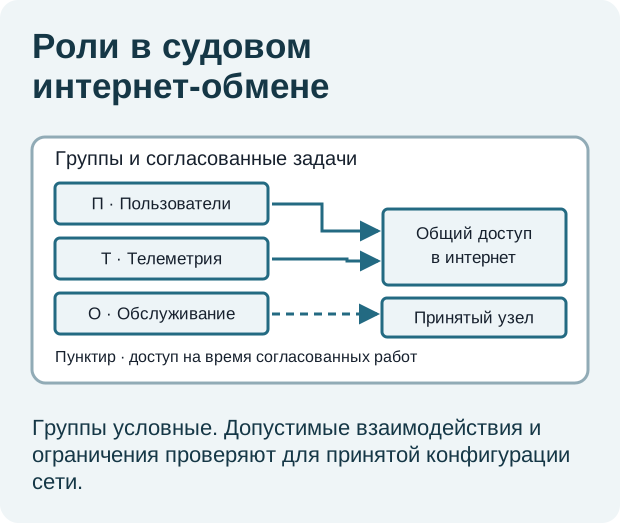
В исходных данных выделяют фактических пользователей, служебные устройства и исполнителей обслуживания. Для каждой группы описывают задачу, а не только удобное название. Например, человеку нужен доступ к разрешённым внешним приложениям, узлу телеметрии — передача на определённую принимающую сторону, а обслуживанию — ограниченная согласованная работа с конкретным объектом.
Эти роли не нужно автоматически объединять по принадлежности одной организации. И наоборот, наличие разных названий не означает, что требуется несколько независимых технологий. Архитектуру выбирают после определения нужных взаимодействий и действительных условий оборудования. Статья не предписывает универсальный способ разделения для любого судна.
Составить понятную матрицу взаимодействий
Для каждой пары групп фиксируют, требуется ли связь, в каком направлении и ради какой функции. Неопределённая запись «полный доступ для удобства» не объясняет рабочую необходимость. Если взаимодействие пока не обосновано, его не следует незаметно считать требованием. Решение о допустимых правах принимают уполномоченные стороны.
В вымышленном примере группа П использует внешний интернет, группа Т отправляет телеметрию назначенному получателю, а роль О обслуживает принятый узел в согласованное окно. Из этого не следует, что П должна открывать интерфейс управления Т. Пример описывает желаемые границы задачи, но не является фактической настройкой сети или готовой политикой безопасности.
Разделить доступ и качество обслуживания
Запрет ненужного взаимодействия и сохранение нужного качества служебного обмена являются разными требованиями. Пользовательская группа может не иметь доступа к приборному интерфейсу и при этом использовать общий ограниченный внешний канал. Поэтому отдельно описывают, какой результат необходим служебному приложению при обычной нагрузке других потребителей.
Не следует обещать такой результат по наличию одной функции в рекламном списке маршрутизатора. Подтверждают точную модель, версию, состав и предусмотренные условия. Когда общие зависимости сохраняются, их отмечают явно. Два логических обозначения не превращают один источник питания или одну внешнюю услугу в независимые резервные пути.
Предусмотреть подключение и обслуживание
Для новых пользовательских устройств задают согласованный порядок подключения, не раскрывая рабочие доступы в публичной документации. Обслуживание рассматривают отдельно с точным объектом, сроком и полномочиями. Нельзя считать временное участие специалиста постоянным разрешением на управление всеми судовыми системами.
После завершения временной задачи уполномоченная сторона подтверждает фактическое состояние предоставленного доступа. Статья не содержит команд изменения оборудования или обхода ограничений. Если необходимая техническая возможность не подтверждена, это остаётся вопросом проекта, а не поводом искать случайный сторонний сервис для незапланированного соединения.
Проверить разрешённое и ограниченное
Программа приёмки включает не только успешный нужный обмен, но и согласованные проверки границ. Их выполняют в разрешённом объёме, без сканирования чужих систем и вмешательства в действующее управление. Для результата сохраняют точные группы, состав и условия. Удачное открытие внешней страницы не доказывает, что служебные устройства действительно отделены.
Отдельно проверяют предусмотренное поведение при недоступности общей части. Непроверенные состояния не объявляют устойчивыми по аналогии. Итоговая ведомость связывает рабочие функции, разрешённые взаимодействия, ответственность и наблюдения. Она помогает выбрать осмысленное разделение, сохраняя различие между требованием, реализованной конфигурацией и подтверждённым результатом; сама ведомость не является сертификатом защищённости судовой сети.

