
Сертификат действителен, но не подходит роли телеметрии
Сервисная команда переносит сертификат с одного компонента на другой. Срок действия достаточен, подпись проверяется, издатель известен, однако подключение датчика не проходит. Причина может лежать в назначении документа: сертификат для одной роли нельзя автоматически считать подходящим для другой. Этот случай особенно легко пропустить, если проверка ограничивается датами и названием организации.
Указать предполагаемую роль
Сначала записывают, кем выступает компонент в конкретном соединении: сервером, клиентом либо участником иного подписываемого обмена. Роль относится к соединению, а не к внешнему виду шкафа. Один промышленный компьютер способен принимать локальные подключения и одновременно быть клиентом удалённого сервиса; для этих направлений профили могут различаться.
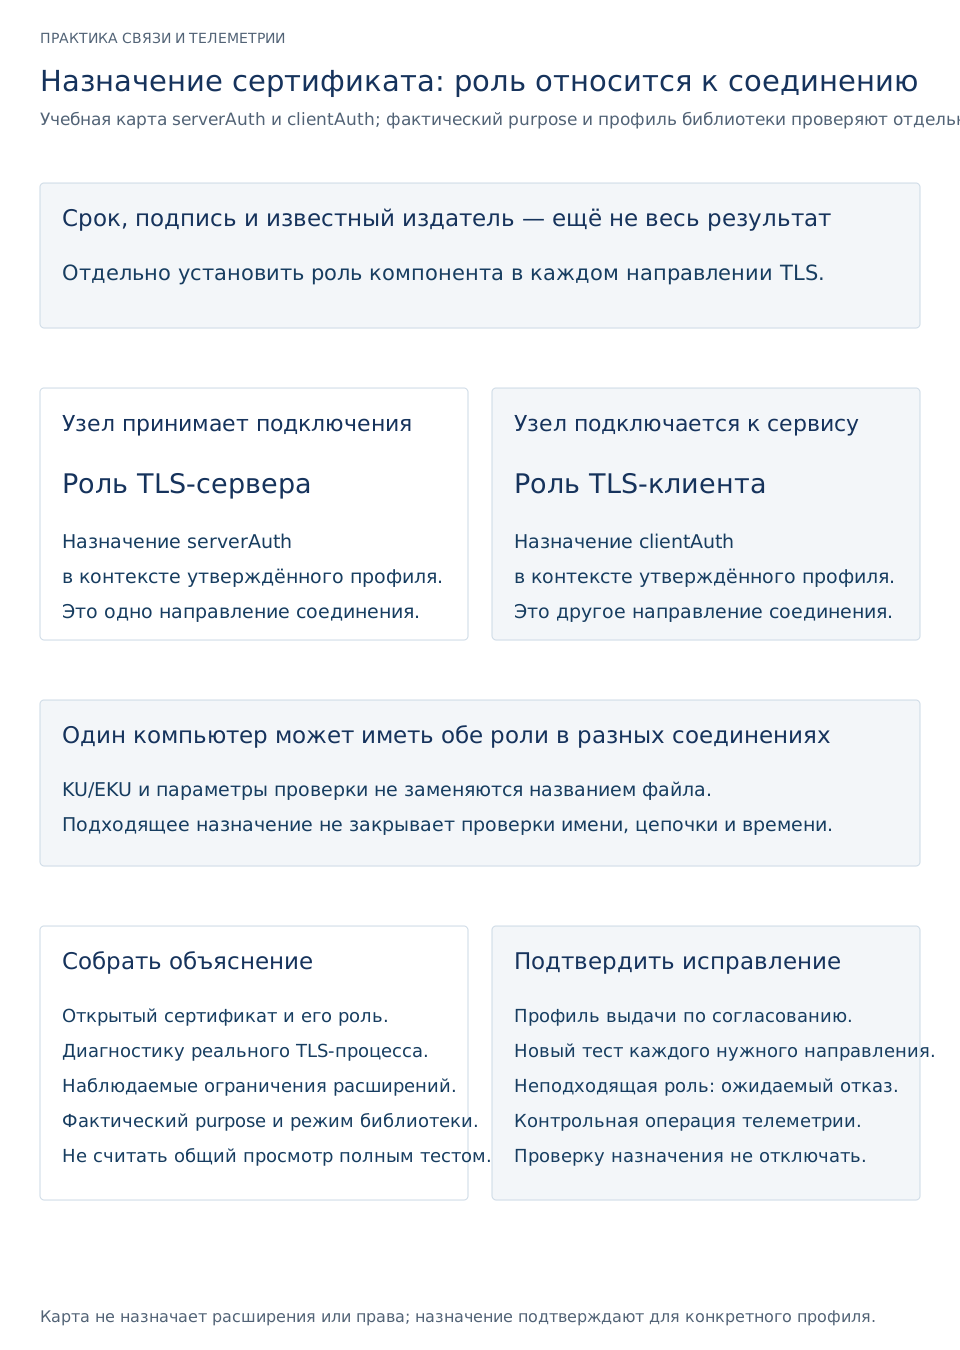
В OpenSSL проверка purpose связывает назначение с анализом расширений сертификата; проверки для TLS-клиента и TLS-сервера различаются. Расширения Key Usage и Extended Key Usage нельзя свести к произвольной надписи в имени файла. Точная обработка зависит от выбранного режима библиотеки. (OpenSSL 3.5 — certificate verification options)
Собрать проверяемое объяснение отказа
Инженер получает открытый сертификат, сведения о роли и диагностическое сообщение именно от процесса, который устанавливает соединение. В ведомости перечисляют наблюдаемые ограничения расширений и параметры проверки. Отдельный просмотр документа без заданного purpose может отвечать на более узкий вопрос, чем реальное подключение; его успешный результат нельзя использовать как опровержение прикладного отказа.
Исправление согласуют с владельцем выдачи сертификатов. Если нужен другой профиль, оформляют штатный перевыпуск для нужной роли. Нельзя устранять несовместимость отключением проверки назначения или переносом произвольных прав на всех клиентов. Проверку имени, цепочки и времени продолжают учитывать независимо: подходящий EKU не закрывает остальные условия.
Контроль после перевыпуска
На стенде подключают экземпляр с ожидаемым профилем и сохраняют результат проверки реального TLS-процесса. Если предусмотрены два направления связи, испытывают каждое отдельно. Учебный сертификат с неподходящей ролью должен давать ожидаемый отказ в утверждённой конфигурации. Для этого используют подготовленные тестовые документы, а не производственные секреты соседнего узла.
В итоговом акте приводят роль, идентификатор выданного документа, профиль проверки и наблюдаемую операцию телеметрии. Это позволяет следующей смене отличить ошибку назначения от окончания срока или сетевой недоступности. Исправление принято, когда компонент выполняет свою разрешённую роль и сохраняет предусмотренные отказы, а не просто перестаёт выводить предупреждение.

