
SSH host key после замены своего полевого шлюза
После ремонта шлюза SSH клиент сообщает об изменении ключа хоста. Это может соответствовать выполненной замене, но предупреждение само по себе не доказывает её подлинность. Для хозяйства нужно проверить идентичность нового устройства и только затем обновить доверенную запись штатным способом, сохраняя историю изменения и границы разрешённого доступа.
Сопоставить событие с паспортом
OpenSSH проверяет идентичность удалённого хоста отдельно от входа пользователя. (OpenBSD — ssh1 and Client Behaviour) Запишите имя, адрес и физический экземпляр, к которому планируется подключение. История работ должна показывать, действительно ли устройство заменили либо переустановили и кто подтвердил его ввод в эксплуатацию на соответствующем объекте хозяйства.
Не считайте сам факт доступности прежнего адреса подтверждением нового ключа. Адрес может вести к другому ресурсу после сетевого изменения. Сохраните исходное предупреждение и ожидаемый контекст, прежде чем менять клиентские записи; иначе будет потеряно полезное свидетельство расхождения и его первоначальной причины.
Получить подтверждённый fingerprint
Используйте независимый разрешённый канал по действующему порядку обслуживания: локальный паспорт ввода либо подтверждение ответственного на месте. В отчёт не включают приватный ключ. Цель — сопоставить публичный технический признак с известным физическим узлом, а не просто принять значение из того же неподтверждённого соединения.
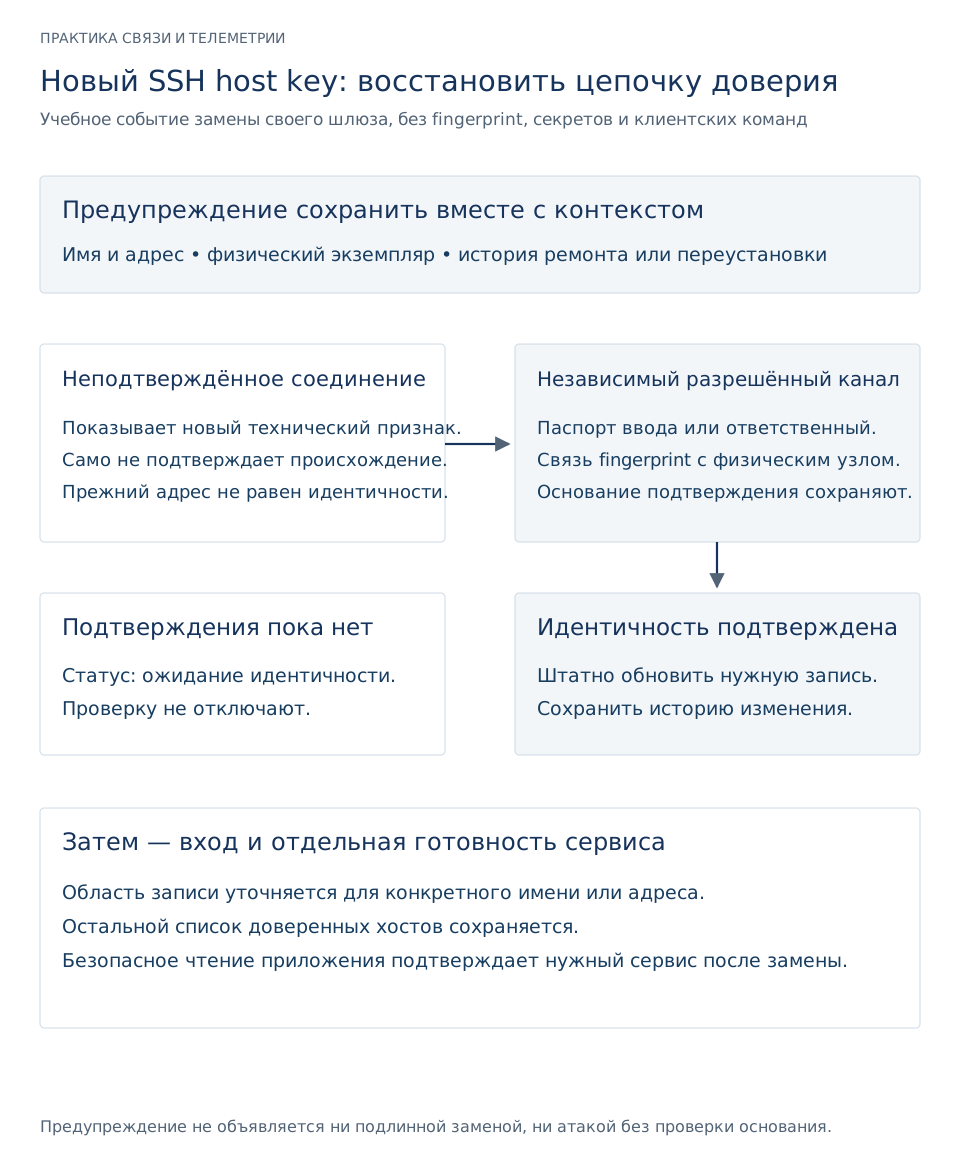
Увеличить схему
Если подтверждения нет, сохраните статус ожидания проверки идентичности и продолжайте доступные независимые работы. Отключение проверки не решает вопрос происхождения. Для удалённого хозяйственного узла это особенно важно, когда несколько похожих устройств используют одинаковые имена или адреса в разных сетевых контурах обслуживания.
Обновить запись по штатному порядку
Параметры клиентской конфигурации имеют собственную область действия. (OpenBSD — ssh_config5) Уточните, где хранится нужная запись и к какому имени либо представлению адреса она относится. Не очищайте весь список доверенных хостов ради одного проверенного изменения: это уничтожит независимый контекст остальных собственных узлов и усложнит последующее обслуживание.
На учебной системе проверьте документированную процедуру смены записи и новый вход с подтверждённой идентичностью. Затем выполните безопасное чтение диагностики приложения. SSH доступ и фактическая готовность сервиса остаются разными этапами, поэтому успешный вход не должен автоматически закрывать проверку замены измерительного либо телеметрического узла.
Сохранить историю доверия
В паспорте укажите причину, основание подтверждения и ответственного. Старый и новый публичные признаки сохраняйте по принятому порядку без раскрытия секретных данных. После смены DNS имени или маршрута отдельно проверьте, что клиент обращается именно к назначенному ресурсу, а не к случайному аппарату с похожим ответом.
Для хозяйства приёмка означает подтверждённую идентичность заменённого шлюза и восстановленный нужный сервис. Предупреждение SSH становится проверяемым событием обслуживания. Оно не замалчивается и не объявляется атакой без доказательств, а разрешается сопоставлением нового ключа с реальным устройством по независимому разрешённому источнику.

